实验环境
php:7.3.4nts
apache:2.4.39
浏览器:谷歌
实验步骤
ssrf(curl)
打开ssrf(curl)
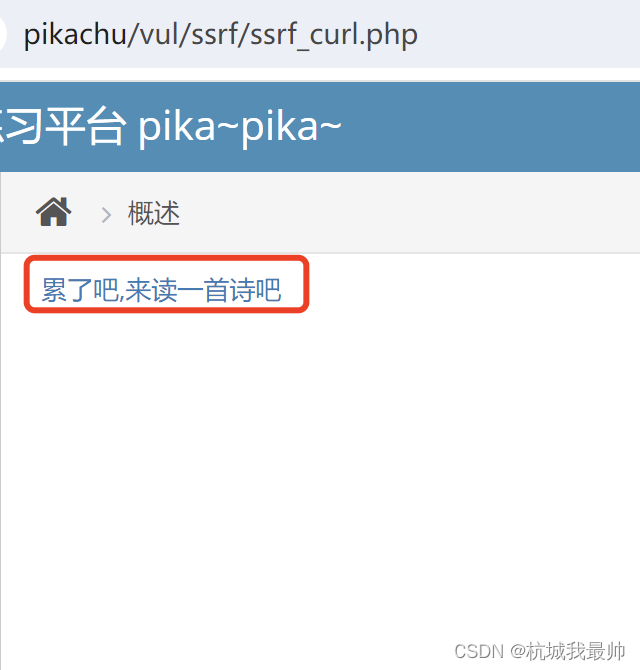
点击文字,跳转404页面,从反馈信息来看是找不到对应的页面。
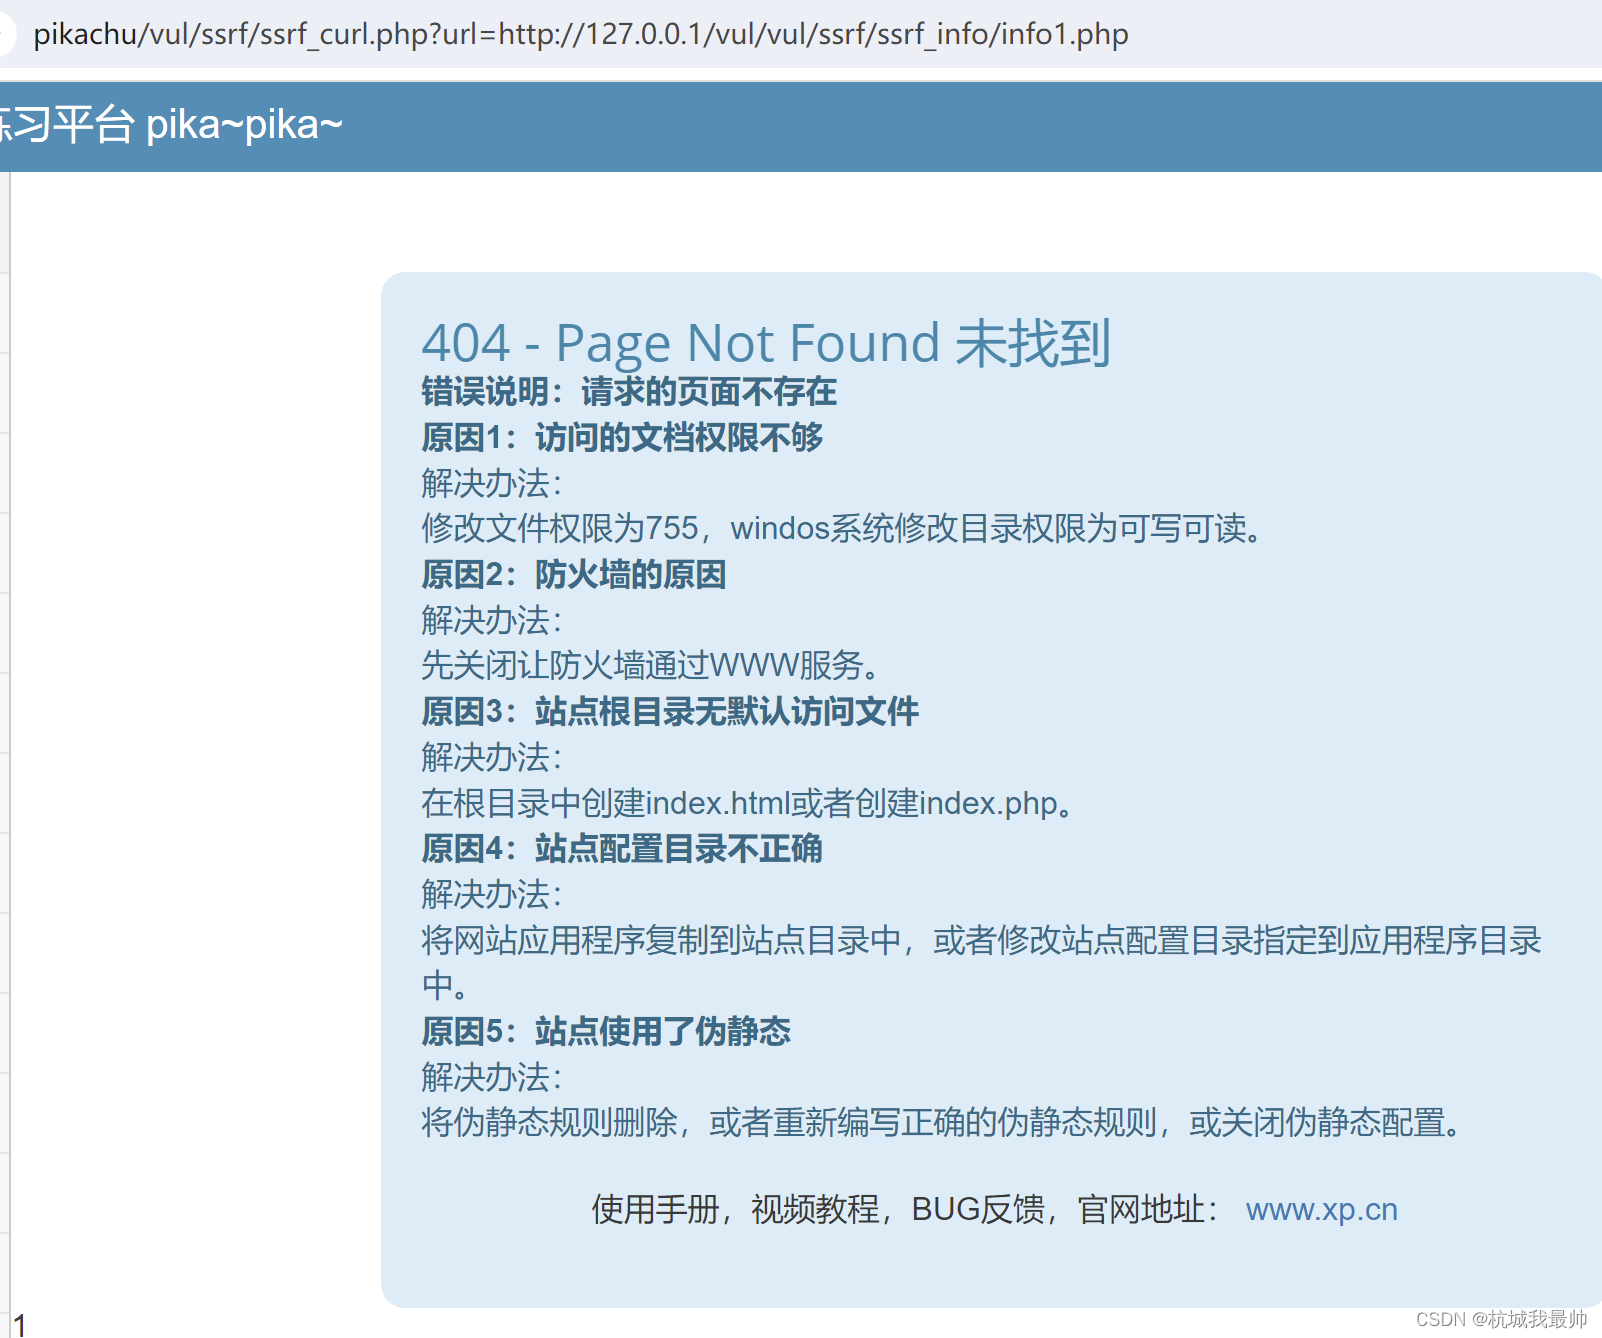
查看源码,发现有个RD变量影响路径,而RD变量的赋值代码如下
$RD = explode('/',$FILEDIR)[1];//用print($RD) 输出的结果vul
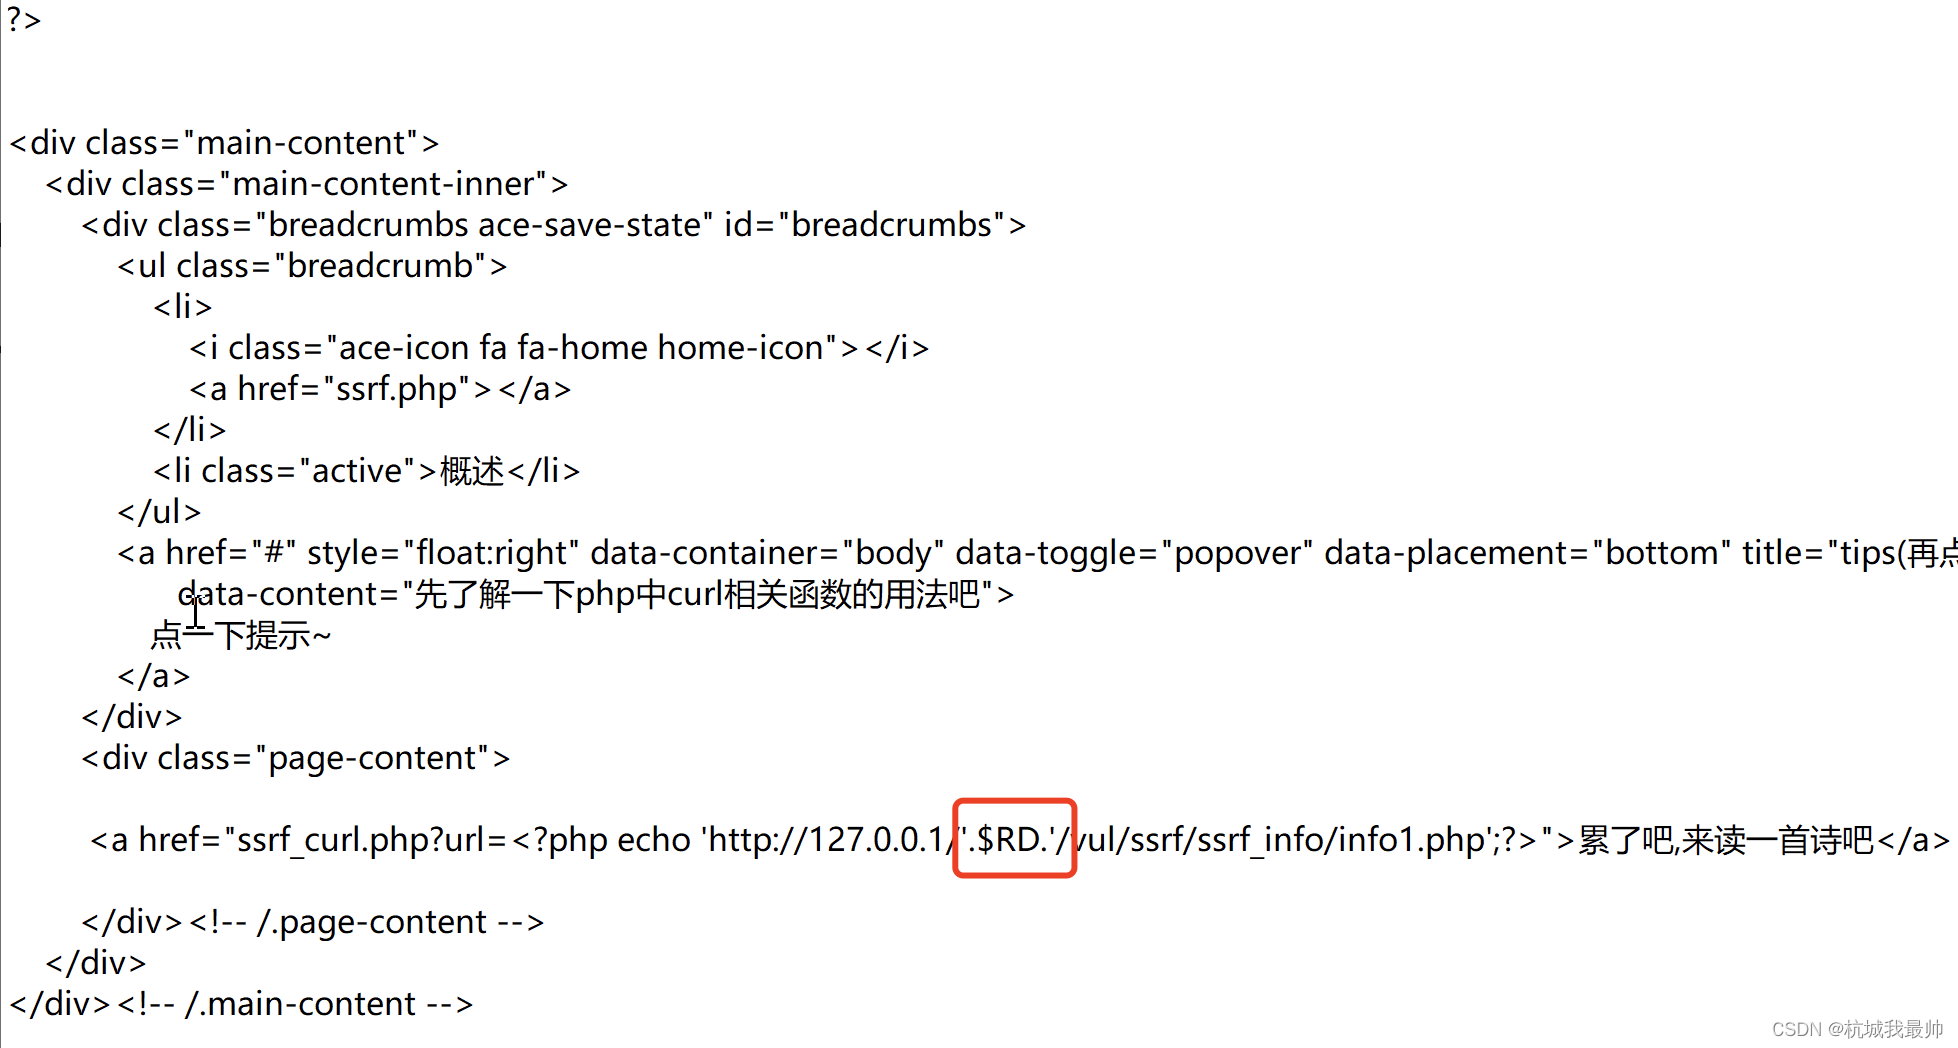
手动调整url为:http://pikachu/vul/ssrf/ssrf_curl.php?url=http://127.0.0.1/pikachu//vul/ssrf/ssrf_info/info1.php
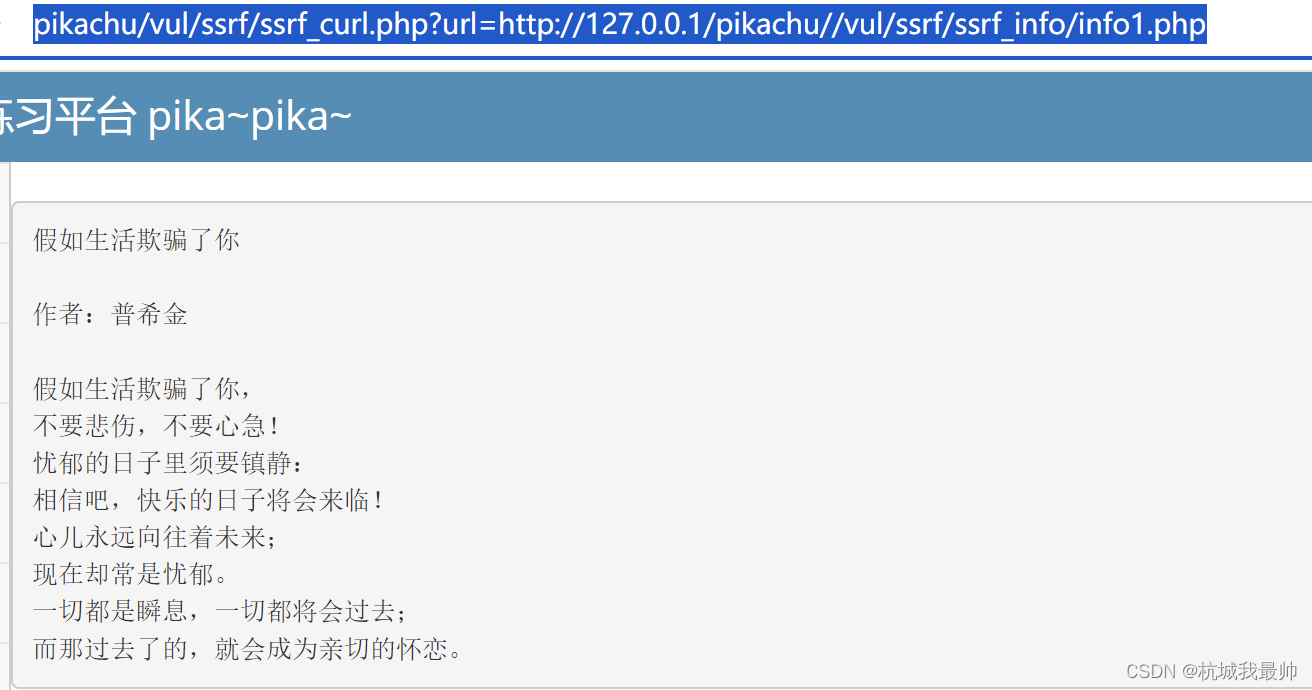
发现修改url=后面的路径,可以实现未授权访问
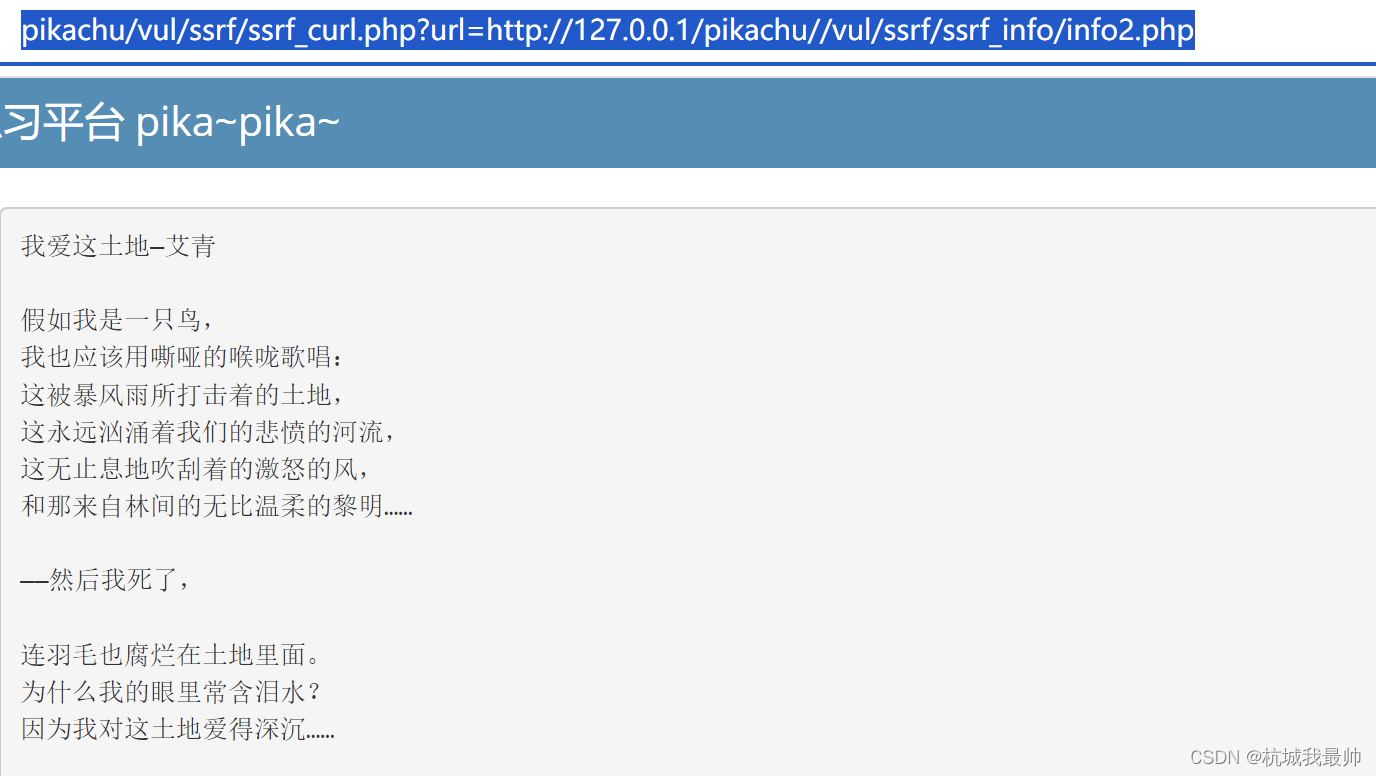
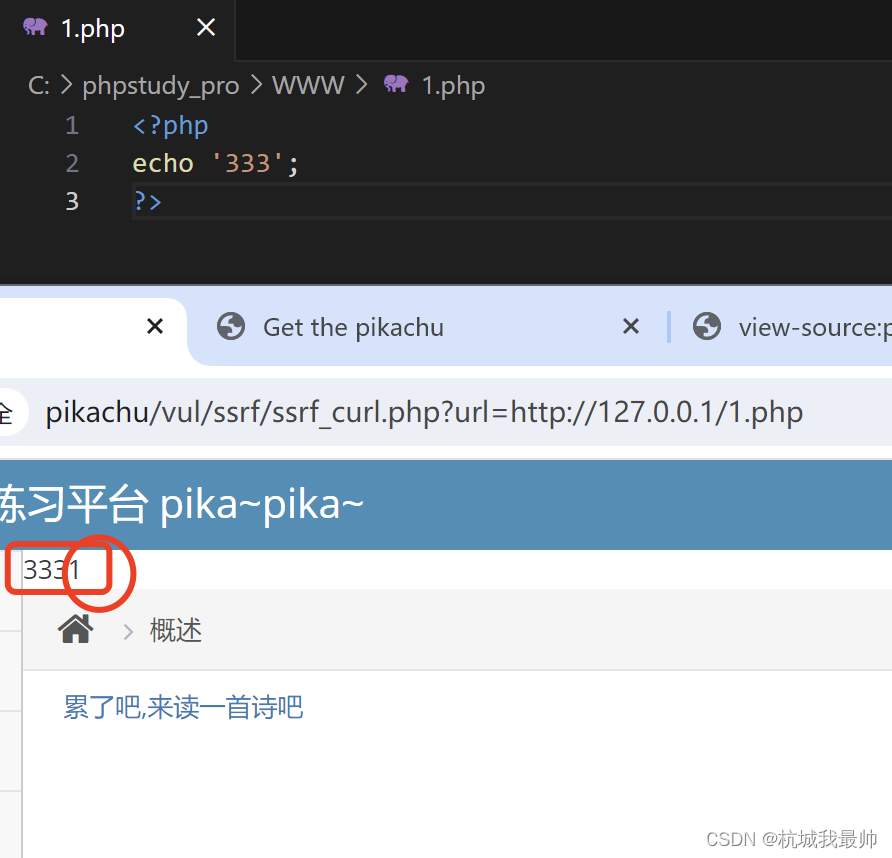
访问根目录下的php,可以访问成功。里面多出一个1,未知??
ssrf(file_get_content)
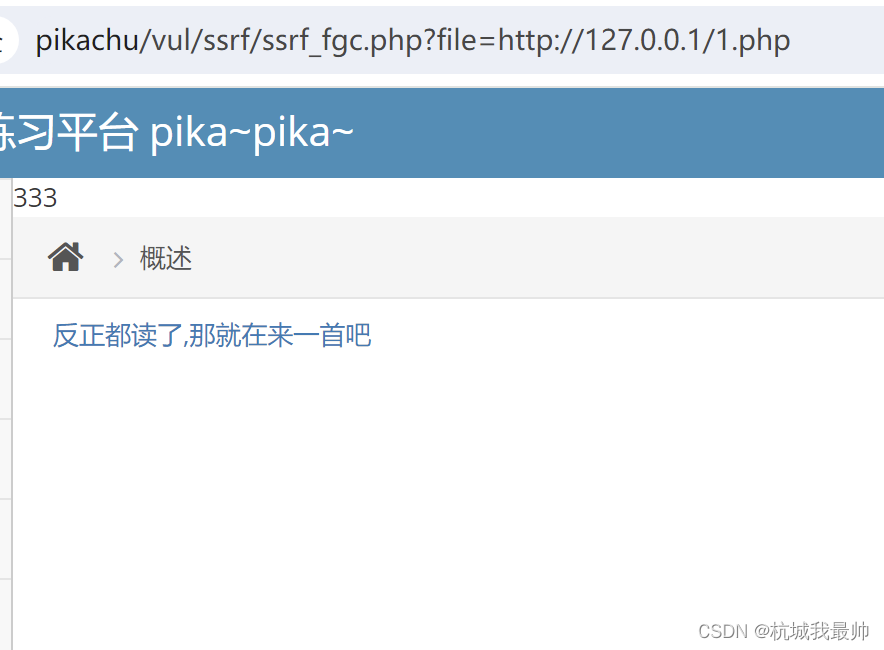
同上,此关卡使用了file伪协议。