
实验】)
实验三、口令破解(Password Cracking)实验
一、 L0phtCrack破解实验
1、 注册L0phtCrack:


2、 设置口令:
(1) 创建3个新账户:

帐户创建过程(以test-1为例):


帐户创建结果:

(2) 使用L0phtCrack破解口令:(使用管理员账号运行程序)


口令破解结果:

正确破解口令。
二、 John the Ripper破解实验
1、 用户口令破解:
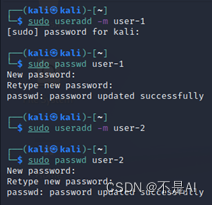
(1) 在Kali Linux上新建2个用户,并为它们设置密码:

帐户建立过程:
(2) 提取系统所有用户密码的shadow文件,并保存至userpw.txt:
命令:
sudo unshadow /etc/passwd /etc/shadow > ~/Desktop/userpw.txt
命令执行结果: